- DNA, DIICOT și MApN au plătit 250.000 de lei pentru un softwear rusesc de extragere a datelor
- Departamentul de Justiție al SUA i-au arestat pe directorul companiei și pe cofondatorul rus
- Inculpații sunt acuzați de complot în vederea comiterii unei fraude prin mijloace de comunicare electronică
- Aplicația rusească a fost vândută către Pentagon, Departamentul Securității Interne și Secret Service
- Oxygen Forensics s-a prezentat drept o companie independentă, cu sediul în SUA
- În realitate cinci cetățeni ruși controlau compania prin intermediul unui holding cu sediul în Cipru
- Aceeași aplicație a fost vândută și în Rusia pentru FSB, Ministerul de Interne și Comitetul de Investigații
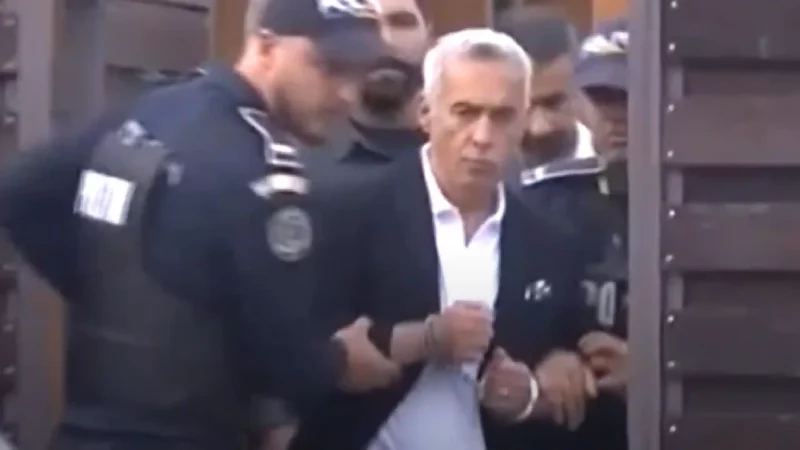
- Cetățeanul rus Oleg Sergeyevich Davydov a fost reținut pe aeroportul din Londra în timp ce se îndrepta spre Istanbul
Direcția Națională Anticorupție (DNA), Direcția de Investigare a Infracțiunilor de Criminalitate Organizată și Terorism (DIICOT) și o unitate a Ministerului Apărării Naționale au achiziționat sau reînnoit în ultimele săptămâni licențe pentru Oxygen Forensics Detective, un software folosit pentru extragerea și analiza datelor din telefoane confiscate, în condițiile în care Statele Unite au acuzat compania că este controlată de cetățeni ruși, iar aplicația a fost dezvoltată în Rusia.
Pe 23 septembrie, Departamentul de Justiție al SUA a anunțat arestarea directorului american al companiei producătoare și a unui cofondator rus.
Conform datelor din sistemul electronic de licitații publice, DNA, DIICOT și MApN au cumpărat sau reînnoit această soluție de extragere a datelor din telefoane pentru sume cuprinse între 66.000 de lei și 107.000 lei.
Florin Jipa, editor șef la Monitorul Apărării și Securității, a dezbătut subiectul într-o intervenție LIVE, la Aleph News.
Ce riscuri implică folosirea unor astfel de aplicații, în condițiile în care acest software este dezvoltat în Rusia?
Florin Jipa, editor șef la Monitorul Apărării și Securității: „Riscuri destul de mari. Această aplicație este folosită, bănuiesc că la misiuni naționale, ca să intre în telefoane. Direcția Generală de Informație avea nevoie de acea aplicație chiar dacă a cumpărat o altă unitate, la fel DNA, DIICOT în anchete.
În Statele Unite, Pentagonul a cumpărat-o, FBI, Secret Service, structura care se ocupă de paza președintelui și a celor mai importanți oameni din Statele Unite, dar și Departamentul de Securitate Internă. Conform POLITICO, organizații din UE au cumpărat aceeași aplicație. Curios este că aceeași aplicație a fost vândută și FSB-ului, continuatorul KGB-ului, dar și Ministerului de Interne rus și altor structuri de investigații din Rusia.
În acest moment nu știm dacă au fost extrase informații din bazele de date ale acestor instituții, am văzut că inculpații sunt acuzați strict de complot în vederea comiterii unei fraude prin mijloace de comunicare electronică. Practic, a fost o declarație pe proprie răspundere – cum ar fi în România, unde s-a declarat că acea companie este doar în Statele Unite, dezvoltată în Statele Unite, patronatul e din Statele Unite și, de fapt, nu era așa.
Ceea ce mi se pare amuzant este faptul că acea aplicație este cu 40% mai ieftină decât alte aplicații similare și chiar serviciile de informații ne spun să ne protejăm și să fim foarte circumspecți când vedem o ofertă foarte bună, fiindcă în spatele acelei oferte bune s-ar putea să fie un hacker sau un virus. Se pare că chiar servicii secrete din România, dar și din alte țări, s-au lăsat păcălite exact prin această metodă.
Statele Unite au arestat directorul companiei din Statele Unite și nu numai; au renunțat la acest software. Iar noi, cu toate că știm aceste lucruri, am continuat acum să reînnoim contractele cu această companie.
În România, când vine vorba de justiție și servicii secrete, practic este un cocktail destul de periculos și niciodată unul transparent.
Nu avem nicio reacție de la nicio instituție despre cum s-au făcut achizițiile, cu toate că ele sunt pe site-ul PSA, dar, în primul rând, dacă s-au produs ceva pagube și ce se va întâmpla în continuare.
Nu avem astfel de informații. Tocmai din această cauză nu putem nici specula, dar este clar că este cumva o pată de rușine pe aceste instituții de forță și din România, și din străinătate, să cumpere software și să fie păcălite atât de ușor și să pună, practic, securitatea propriilor sisteme în pericol.
Mie îmi vine greu să cred că, dacă acea aplicație a fost dezvoltată în Rusia, o folosește și FSB-ul, când ea este folosită în serviciile de informații occidentale, cineva de la FSB nu se uită pe acolo, să vadă ce se întâmplă. Este foarte greu de crezut că nu se întâmplă așa ceva, chiar dacă în acest moment nu au apărut informații concrete în investigație, dar, totuși, investigația este la început.”
Există posibilitatea ca software-ul să conțină și un cod malițios sau să fi fost utilizat pentru a obține acces neautorizat la sistemele informatice sau la datele vreunui client?
Florin Jipa, editor șef la Monitorul Apărării și Securității: „Am întrebat mai mulți cunoscuți care lucrează în protecția informațiilor și în cybersecurity și orice aplicație descărcată într-un dispozitiv electronic poate să conțină așa ceva, iar aceasta, dacă a fost dezvoltată și pentru FSB, e clar că ar putea conține. Dar, cum am spus mai devreme, în acest moment nu sunt informații că ar conține ceva sau că ar fi adus pagube sistemelor de date occidentale, însă, din punct de vedere al securității, este clar: vorbim aici de o breșă serioasă de securitate.”